Concitech AI · 深度长文
2026/10/13 10:08
Next.js 的代价:框架省掉的代码,团队承担的复杂度
Next.js 简化了页面渲染和服务端调用,安全边界、交互状态与部署责任需要团队掌握。本文提取架构争议的观点,区分 RSC 与浏览器直连数据库,解释首屏预览与交互响应的区别,讨论自托管、适配器和 AI 代码的验收。
一个页面显示了按钮,按钮缺少点击响应。
一段代码调用了服务端函数,提交者缺少参数、身份与权限的边界说明。
一个项目完成了部署,多实例缓存的失效规则成为排查难题。
这些问题指向同一件事:框架简化了代码的表达,工程责任需要人承担。
一篇关于 React、Next.js 的推文提出了前后端边界、首屏体验和平台依赖的质疑。它的措辞带着情绪。我的关注点是这些质疑中的工程问题:代码的便利程度与系统的可控程度,存在什么关系?
Next.js 有适用场景,服务端组件有技术价值。框架的选型需要明确收益、复杂度和责任归属。文章讨论这些取舍,性能排名与商业指控缺少本文的证据支持。
前端透明,秘密属于服务端
浏览器持有的脚本、网络响应和界面状态,属于用户可观察、可修改的范围。安全设计需要接受这个前提。
数据库凭据、服务密钥、管理权限的判定逻辑,需要服务端的保护。隐藏按钮是一种界面行为;拒绝越权请求是一种服务端责任。
推文强调前后端结构分离,这个关注点有价值。但 RSC 与浏览器直连数据库是不同机制。
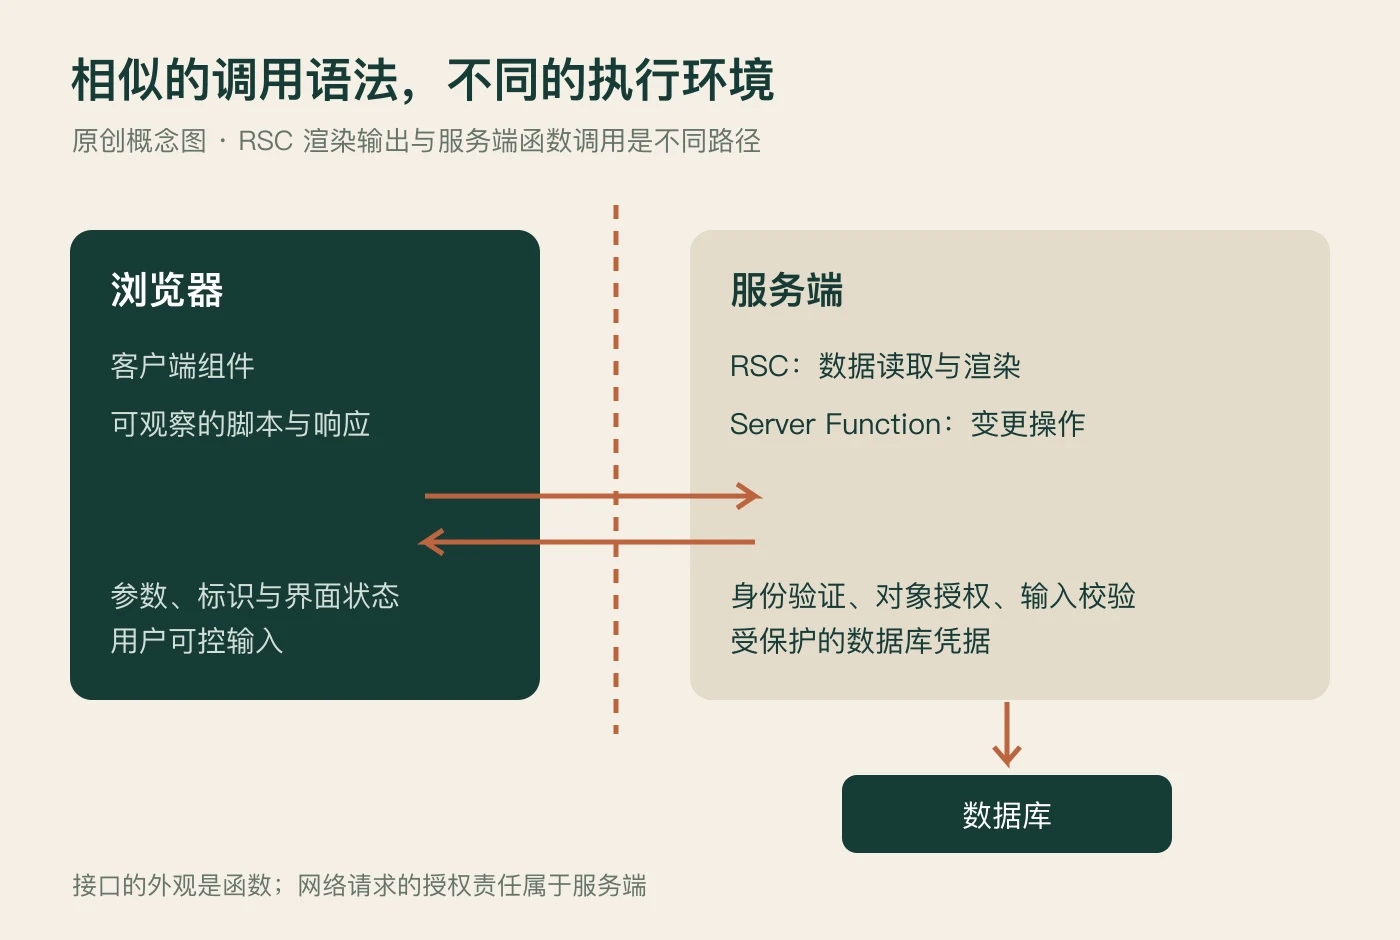
React Server Components,简称 RSC,是服务端组件。React 文档说明,它们的执行环境与客户端分离,执行阶段包括构建期或请求期。浏览器接收渲染输出,服务端组件的源代码属于另一侧。React 官方说明
一个读取数据库的 Server Component,执行主体是服务端。浏览器获取输出,数据库连接属于服务端责任。前后端使用相同语言、代码文件存在关联,与执行环境合并是不同概念。
函数式的代码组织,与代码执行的位置,是两个维度。服务端执行本身缺少否定函数式设计的理由。
风险发生于边界的错误实现:敏感数据进入客户端响应,服务端代码进入客户端依赖,权限检查缺席。RSC 的名称本身缺少安全证明,代码的具体路径需要核验。
函数调用的外观,网络接口的责任
Server Component 与 Server Function 有不同职责。前者负责服务端渲染,后者提供客户端可调用的服务端函数。use server 标记的是 Server Function。
客户端的一次调用包含网络请求、序列化参数、服务端执行和返回结果。React 官方要求开发者视客户端参数为不可信输入,校验参数,检查变更权限。Server Functions 文档
这个要求与代码的写法无关。一个函数名代替了一段请求代码,输入校验和授权义务存在。
订单删除是一个例子。请求包含订单编号,服务端需要核对当前身份、订单归属和删除资格。客户端提供的编号是输入,编号对应的权限是服务端判定。
JSON 或 Protobuf 提供数据格式与结构,缺少业务权限的证明。合法的数据类型、正确的编码、存在的订单编号,与用户的删除资格是不同问题。
显式接口的价值是审计入口:参数定义、返回字段、错误约定、授权规则,有明确的检查位置。Server Function 需要同样的审计能力。
问题是团队对边界知识的掌握程度。一次客户端函数调用,承担公开接口的输入风险。函数的名称与调用语法,掩盖了网络边界的部分细节。
React 团队披露过 RSC 的未认证远程代码执行漏洞,编号是 CVE-2025-55182,评级为 CVSS 10.0,公告日期是 2025 年 12 月 3 日。相关实现有了修复。官方安全公告
这是框架协议层的历史漏洞。它支持协议审计与依赖更新的必要性。RSC 的整体架构评价、其他公司安全事件的根因判断,需要对应的证据;此次漏洞的影响范围取决于应用的组件与依赖。
首屏的完成,需要两个答案
推文提到一种体验:内容显示了,交互缺少响应。这个现象需要区分渲染完成与交互就绪。
Next.js 文档描述了首次加载的过程:HTML 提供非交互预览,RSC Payload 参与组件树协调,JavaScript 的 hydration 为客户端组件建立交互能力。Hydration 指静态 HTML 与事件处理能力的连接过程。渲染与交互说明
页面的可见状态与交互状态有独立的完成条件。内容出现的时间,缺少对按钮响应的充分说明。
这项区分影响性能验收。阅读页面关注正文出现,编辑器关注输入响应,购物流程关注提交结果。不同业务需要不同的验收对象。
一张首屏截图记录视觉结果。一次包含弱网、低性能设备和首次访问的操作测试,记录交互结果。两种证据回答不同问题。
“Next.js 比 SPA 差”的结论需要同一业务、同一设备、同一网络和明确的测量方法。框架名称缺少代替测试结果的资格。
RSC 的收益包括服务端数据读取与客户端代码负担的调整,代价包含边界和状态的理解成本。方案评估需要业务指标,笼统的优劣排序缺少帮助。
自托管能力与迁移成本,是两个问题
Next.js 支持自托管。官方文档提供 Node.js 和容器部署说明。Vercel 托管平台与 Next.js 框架,需要分开评价。
复杂度的来源是运行语义。官方自托管文档说明,缓存的默认存储包括实例内存与磁盘。多个实例涉及缓存共享、失效传播和部署一致性等责任。自托管指南
单实例启动成功,证明了启动能力。多个实例的行为一致,需要独立的验证。
同一份内容存在两个版本,用户请求落到不同实例,页面结果取决于缓存状态。错误属于数据失效、请求路由或版本混用,需要对应的观察信息。
迁移的验收对象包括这些行为。一次迁移保留了文件,运行规则出现变化,业务结果存在差异风险。
官方跨平台文章承认早期集成缺少稳定的公开契约,介绍了 Next.js 16.2 的稳定 Adapter API、版本化构建描述和适配器测试。文章日期是 2026 年 3 月 25 日。跨平台进展
这些改进需要保留。历史适配难题与现有能力之间存在版本差异,旧评价需要接受新证据的检验。
开源代码提供查看与修改的权利,生产迁移需要运行语义的可移植性。平台依赖的评估对象包括状态服务、缓存、日志和恢复机制,依赖名称的数量属于线索。
AI 代码需要一份责任清单
推文担心 AI 扩大错误架构的影响。这个担心适合转化为验收要求,确定的事故归因需要具体证据。
AI 生成的页面、函数和部署配置,组成了可运行的实现。权限模型、状态生命周期、运维安排,需要团队确认。代码产出与责任承担,属于不同交付物。
框架隐藏了一部分工作,Review 需要恢复这些工作的检查入口。
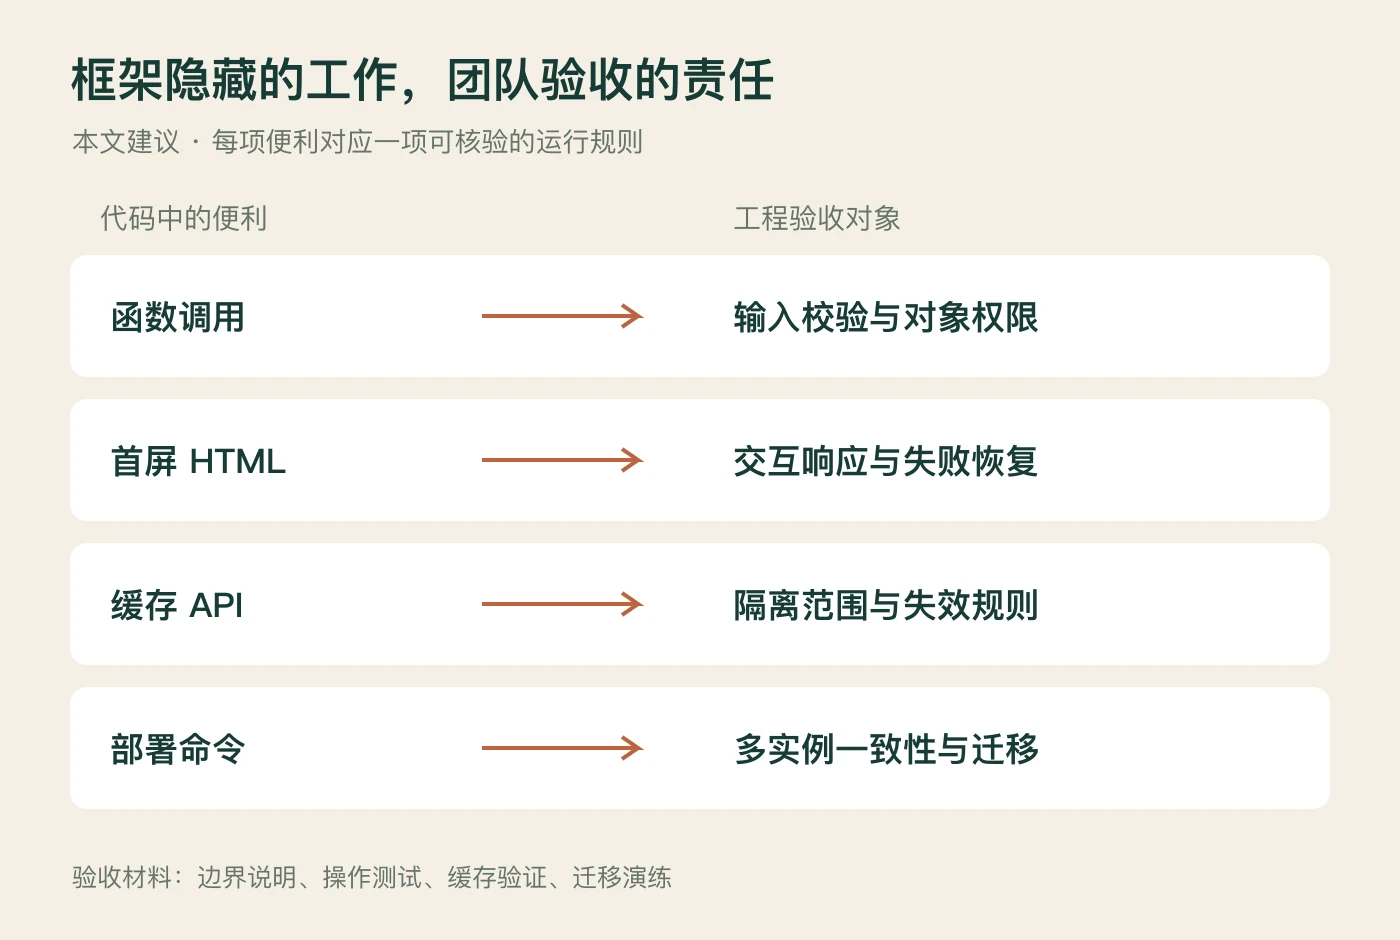
一份检查清单包含四个问题。
- 输入与权限:公开调用入口有哪些,参数信任来源是什么,业务对象的授权规则是什么?
- 数据与状态:敏感字段的输出位置是什么,缓存的归属与失效规则是什么?
- 用户体验:首屏显示与操作响应的证据是什么,失败状态与恢复入口是什么?
- 部署与迁移:多实例需要哪些共享服务,跨平台验证覆盖哪些行为,回滚条件是什么?
这份清单属于本文建议。它适用于全栈框架和显式接口方案,框架的品牌缺少免检资格。
一个内容站,一个内部管理系统,一个支付服务,有不同的边界与运维要求。选型理由需要对应业务,额外的框架能力需要对应使用场景。
团队拥有清晰的接口与独立服务,增加全栈框架需要说明增益。团队需要服务端渲染与集成部署,采用 Next.js 需要说明成本。架构选择接受这两类问题,缺少阵营归属的必要性。
框架的选择,需要成本归属
这篇推文的价值,是提醒开发者审视便利的来源。
一些工作由框架完成,一些工作由平台承担,一些工作留给应用团队。代码量减少,责任归属需要明确。
我关心的选型证据包括边界说明、交互测试和迁移验证。框架提供便利,团队需要掌握运行规则。一个按钮的响应、一次请求的权限、一份缓存的寿命,有具体的责任人和验证材料。
Next.js 的选型,需要收益说明与成本归属。
参考资料
- 观点来源:原推文
- React:Server Components · Server Functions 与输入安全
- Next.js:服务端组件、客户端组件与 hydration
- Next.js:自托管指南 · 跨平台与 Adapter API
- React:CVE-2025-55182 官方公告
订单与缓存场景属于解释用示例;验收清单属于本文建议。
