Concitech AI · 深度长文
2026/11/13 10:21
OpenAI瞄准漏洞修复积压!AI红队验证漏洞,“补丁工厂”接入Codex
OpenAI的Cyber at the Frontier专题展示Daybreak网络防御工作流:Red Team验证漏洞与修复,Defense Factory调查代码并准备补丁,工程师承担审查与测试。本文介绍两类产品、预览与访问条件,以及漏洞发现到补丁复测的工程链路。
一条安全告警,背后是一串工程任务:确认漏洞、追查根因、编写补丁、验证修复。
OpenAI的“Cyber at the Frontier”活动,展示了一组围绕这条链路的产品。活动日期是2026年11月12日,时间是美国太平洋标准时间10点,即北京时间11月13日凌晨2点。[1]
专题页列出三个入口:Daybreak Defense Factory、Daybreak Red Team,以及Daybreak访问申请。
Defense Factory负责调查漏洞和准备补丁;Red Team负责测试Web应用、验证问题与检查修复。两者的连接点,是可核查的漏洞证据和修复结果。[1][2]
下文的事实依据是活动页、产品页与官方使用文档,产品状态以2026年11月13日的页面为准。
“补丁工厂”的目标,是减少修复积压
Daybreak Defense Factory面向漏洞修复积压。输入来源包括代码扫描工具、其他安全工具,以及Daybreak Red Team的发现结果。[2]
Agent追踪代码中的漏洞路径,调查问题并准备补丁。工程师的工作包括补充上下文、检查证据、调整修改,以及审查和测试。
这里的交付物包含代码差异与修复依据。产品页保留工程师的合并前审查与测试环节。[2]
官方文档给出的修复流程是:
- 打开漏洞发现,检查摘要、根因、证据、严重程度和状态。
- 生成补丁,阅读修改说明、代码差异和
Patch checker结果。 - 使用
Fix with Codex补充调查或调整修改,创建GitHub草稿PR。 - 修复确认:合并版本的原始攻击路径复测与
Fixed状态记录。[3]
最后一步关系到“修复完成”的定义:合并记录证明代码发生了变化,原始攻击路径的复测结果提供修复依据。
官方文档的导出接口示例包含两类检查:跨项目请求遭拒,合法导出保留。安全修复的验收,需要覆盖问题路径与合法业务行为。[3]
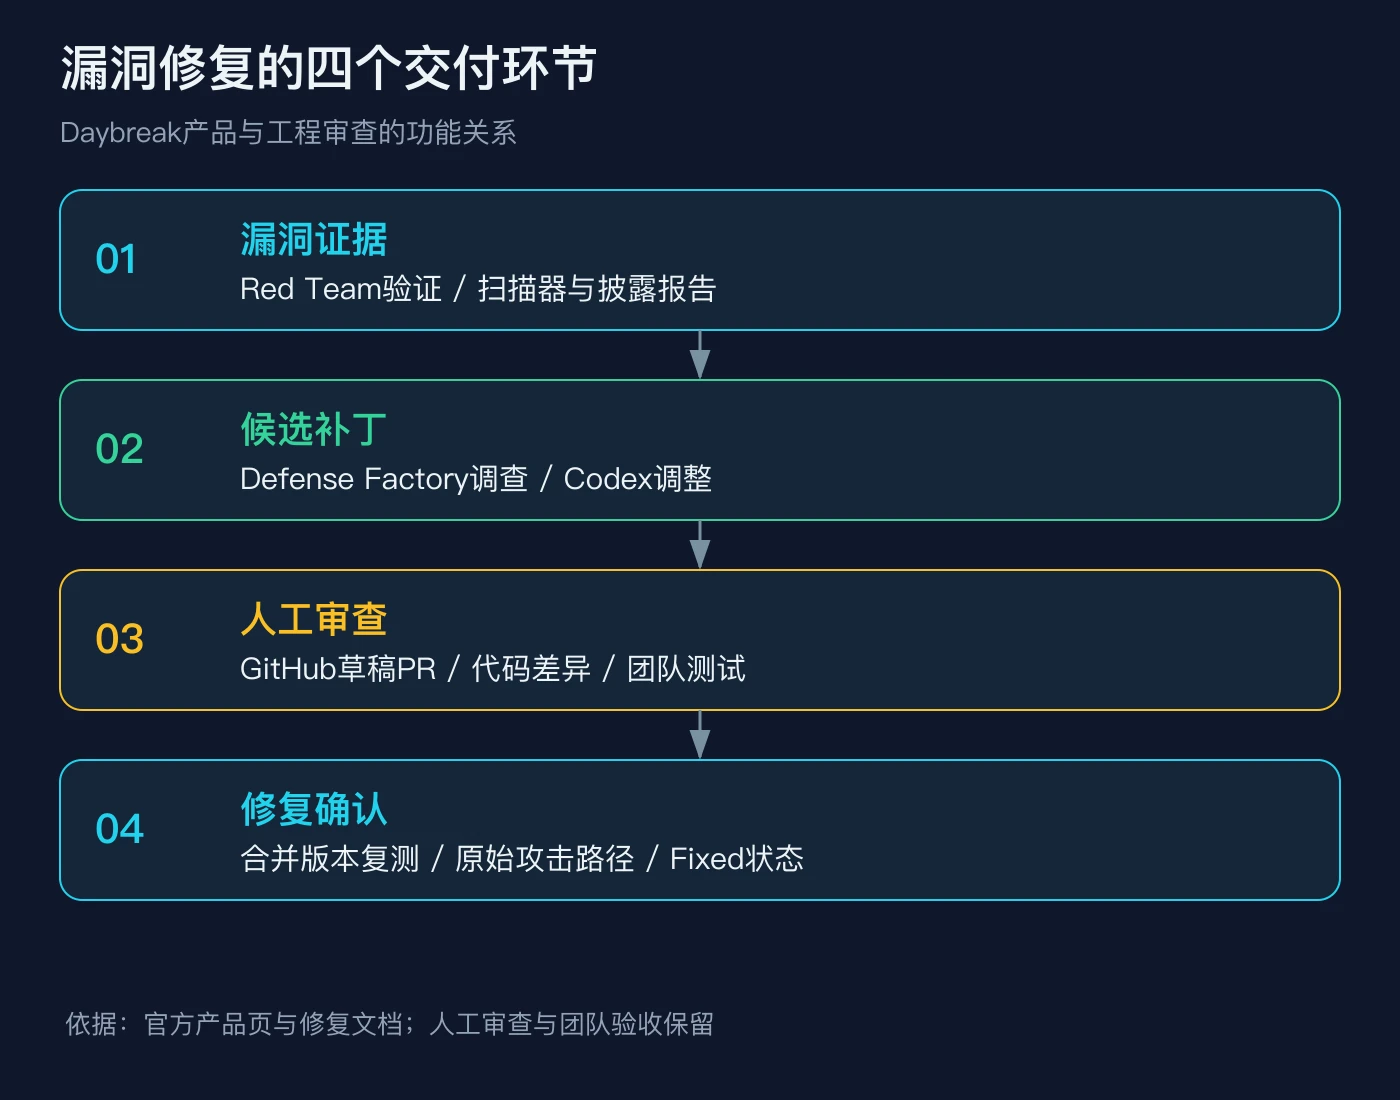
图:依据官方产品页与修复文档制作的工作流;产品能力描述来自OpenAI。[2][3]
AI红队的任务:确认问题与检查补丁
Daybreak Red Team的产品定位,是Web应用的AI渗透测试。官方页面描述了Agent团队,输入包括源码与应用上下文。[2]
工作范围包括攻击路径调查、漏洞确认,以及已有发现的验证。已有发现的来源包括代码扫描器、漏洞赏金提交或披露报告。
一个补丁的验证问题是:修改后的应用是否阻断原始利用路径?Red Team的功能包含修复检查和应用变化后的重复评估。[2]
隔离环境与Guardian审查约束评估范围,控制对象包括Agent能够访问的应用与端点。这个范围控制属于测试产品的执行机制。
这条工作流对应安全团队的一项实际成本:告警需要证据,补丁需要验证。产品展示的方向,是让Agent承担调查、复现与修复检查中的工作。
仓库扫描、提交监控与定期检查
Defense Factory的文档包含三种云端扫描方式:[3]
| 方式 | 检查对象 |
|---|---|
| Repository scan | 当前代码与跨提交问题 |
| Continuous monitoring | 默认分支的新提交 |
| Scheduled scan | 定期运行的仓库检查 |
扫描范围包含完整仓库,或指定文件夹与文件。云端扫描的运行环境是Codex cloud,发起人需要个人GitHub连接。[3]
漏洞详情展示受影响代码与可达路径。扫描的完成状态和实际覆盖范围,构成结果解释的前提。
桌面端提供本地检出目录扫描与未提交修改审查。这里的“本地”描述代码入口,模型调用涉及相关代码与提示词发送,接收方是所配置的模型提供商。[3]
产品的长期运行方式,是代码变化触发调查,或计划任务发起检查。工程团队需要维护的对象,包含仓库上下文、扫描范围、威胁模型与修复状态。
产品入口与模型访问,需要区分
2026年11月13日的官方文档给出的Defense Factory状态是Preview;Red Team产品页的标注是early access,入口是登记兴趣与联系团队。[2][3]
Daybreak是OpenAI的网络安全访问计划,Blue与Red是访问层级。官方帮助页的划分是:[4]
| 名称 | 定位与范围 |
|---|---|
| Daybreak Blue | 经核验的防御工作,涉及漏洞分类、代码审查、事件响应和补丁验证 |
| Daybreak Red | 更高阶的授权测试、红队工作与受控安全研究,需要额外审核 |
**Daybreak Red是访问层级;Daybreak Red Team是测试产品名称。**产品入口、访问资格和模型权限,需要各自核对。
访问计划要求身份与专业用途信息,适用对象是自有或取得明确测试授权的系统。具体模型的资格具有单独条件,例如GPT-6 Cyber需要额外的模型批准。[4]
这些条件说明了可用范围。产品介绍中的能力描述、组织的访问资格和实际任务效果,构成三类不同的信息。
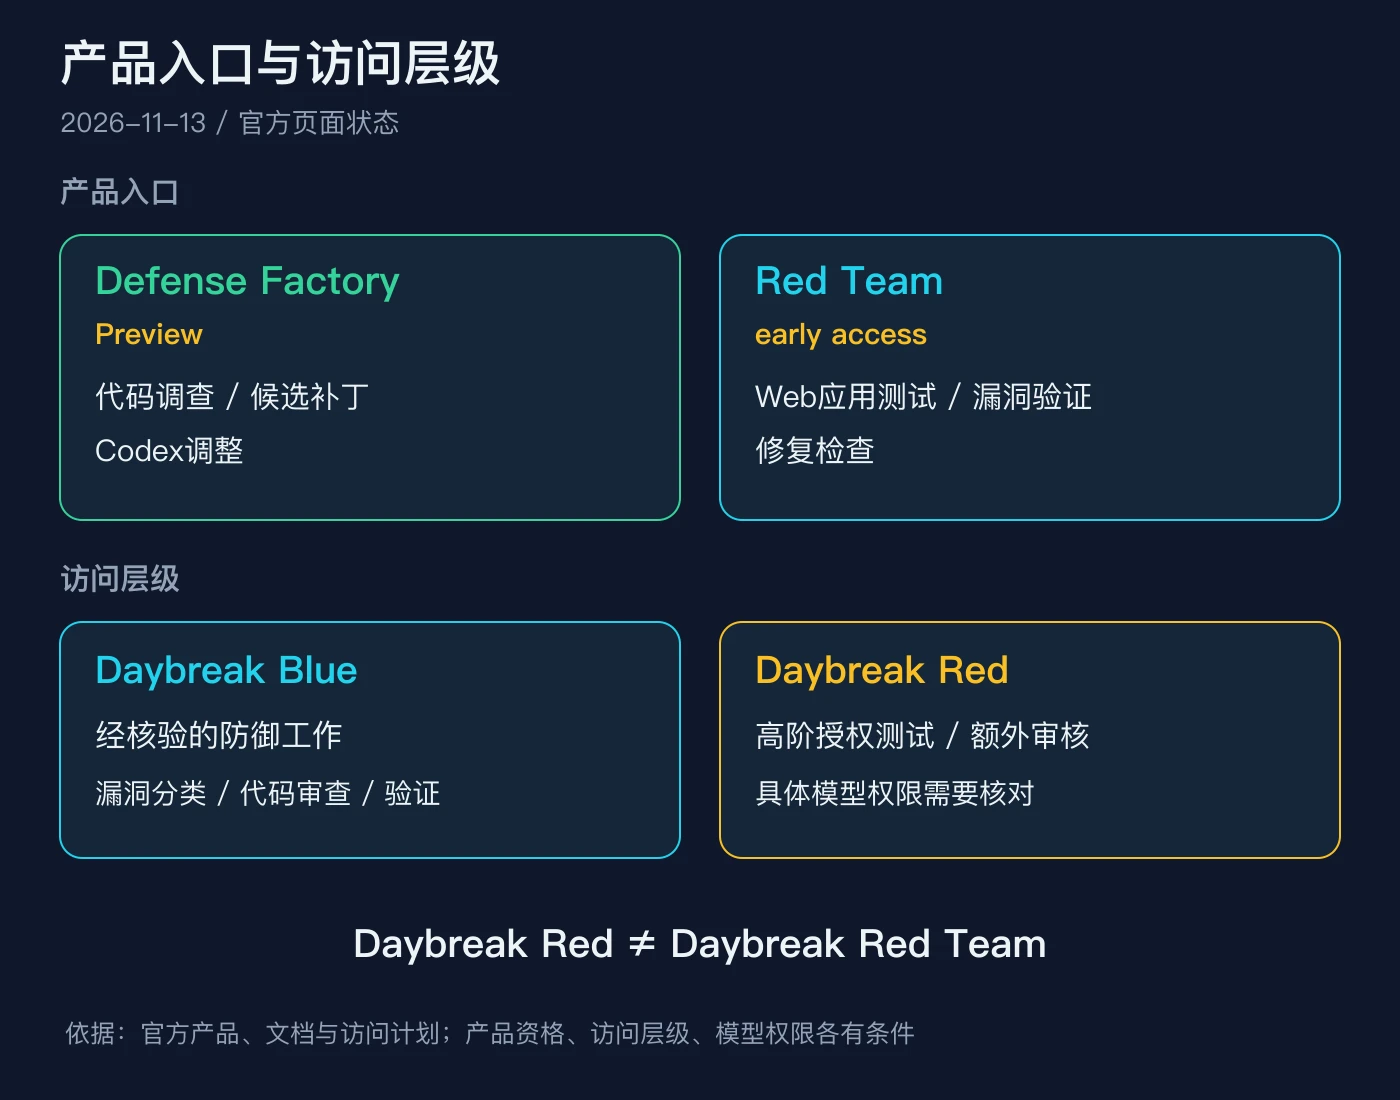
图:产品与访问层级梳理;依据官方页面制作。Preview与early access是页面标注的产品状态。[2][3][4]
10亿美元支持承诺,属于9月的背景
Daybreak计划包含一项资源支持安排。2026年9月3日的公告提出10亿美元全球支持承诺,形式包括补贴访问、培训、技术支持和合作伙伴支持。[5]
目标群体包括水务、电力、地方政府、社区银行、非营利机构和开源维护者等资源受限的防御团队。这个日期与11月的“Cyber at the Frontier”活动日期不同。
金额的口径是支持承诺,内容包含多种服务与访问补贴。它说明了OpenAI的推广方向:技术产品与组织的采用能力,需要共同建设。
对软件团队的影响:安全交付物扩展了
本文的判断是,Daybreak展示了安全工作交付物的扩展:发现报告、证据、候选补丁、检查结果和修复状态构成验收链路。
团队的评估指标包括漏洞确认率、候选补丁采纳率、问题路径与合法业务的测试覆盖,以及合并版本复测状态。
扫描数量代表处理规模,验证结果与修复质量决定工程收益。Agent承担的工作扩展到修复链路,工程师承担证据判断、代码审查、测试验收和发布决策责任。
